


Мошенники все чаще используют многоэтапные схемы, искусственный интеллект, поддельные сайты и QR-коды. Эксперт проекта НИФИ Минфина России «Моифинансы.рф» Мария Иваткина рассказала, какие приемы применяют злоумышленники и как защитить свои деньги и персональные данные.
Мошеннические схемы становятся сложнее
Одна из тенденций 2026 года — распространение комбинированных сценариев, состоящих из нескольких этапов. Например, сначала человек получает фишинговое письмо со ссылкой на поддельный сайт. После того как он вводит там свои данные, ему звонит лжесотрудник и предлагает установить программу для «защиты». На самом деле приложение оказывается вредоносным. Еще одно заметное изменение связано с распространением искусственного интеллекта. Мошенники используют нейросети для создания дипфейков — поддельных голосовых сообщений, фотографий и видео.
С их помощью злоумышленники могут выдавать себя за родственников, друзей, руководителей или других знакомых потенциальной жертвы. Например, человеку может поступить сообщение или звонок якобы от близкого с просьбой срочно перевести деньги.
По данным Positive Technologies, в 2026 году также появились гибридные группы злоумышленников, которые сочетают политическую риторику с тактикой вымогательства. Они могут похищать и шифровать данные, а затем требовать деньги за их восстановление или неразглашение.
Поддельные билеты, отели и аренда жилья
Мошенники адаптируют привычные схемы под сезон и текущие потребности людей. В период отпусков особенно актуальны поддельные сайты бронирования авиабилетов и гостиниц. Такие ресурсы могут внешне практически не отличаться от настоящих. Чтобы заинтересовать потенциальную жертву, мошенники предлагают привлекательную цену или большую скидку.
Еще одна схема — предложение купить билет или тур через бота в мессенджере. Особенно насторожиться стоит, если для оплаты предлагают перевести деньги на карту физического лица. Распространены и фейковые объявления об аренде жилья. Обычно потенциальной жертве показывают привлекательные фотографии, предлагают жилье по выгодной цене и торопят с решением, объясняя, что желающих много. Для бронирования просят внести предоплату, после получения которой «арендодатель» исчезает.
Мошенники могут выдавать себя за председателя СНТ
Отдельные схемы рассчитаны на владельцев дач и загородных домов. Например, мошенники могут рассылать сообщения от имени председателя СНТ и требовать оплатить целевой взнос — на ремонт дороги, электросетей, водопровода или другие нужды товарищества. При этом в сообщении указывают реквизиты злоумышленников. Поэтому неожиданные требования об оплате лучше дополнительно проверить у председателя СНТ или в правлении товарищества по известным вам контактам.
Фальшивые билеты на концерты и экскурсии
Любители концертов, экскурсий, мастер-классов и других мероприятий также могут столкнуться с фишинговыми сайтами.
Мошенники создают поддельные страницы продажи билетов или рассылают сообщения о скидках и выигрышах. Ссылки из таких сообщений могут вести на ресурсы, созданные для кражи банковских или персональных данных. Перед покупкой билета стоит самостоятельно найти официальный сайт организатора или билетного оператора и проверить информацию о мероприятии.
Дипфейки, QR-коды и фишинговые ссылки
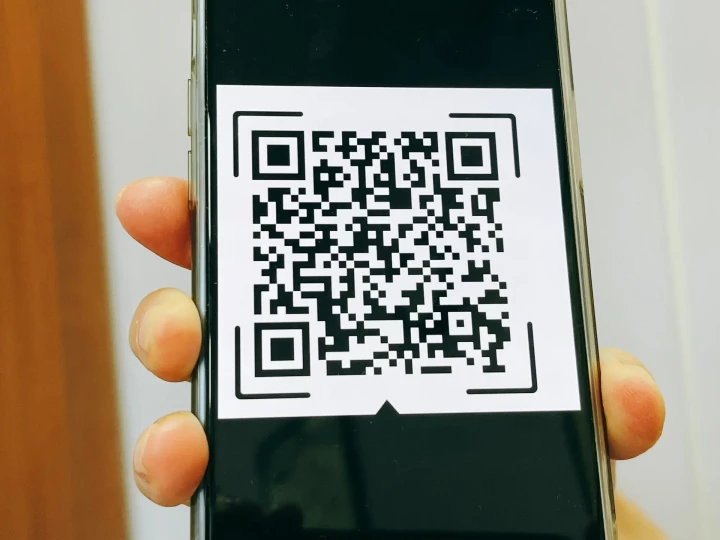
Среди распространенных инструментов мошенников остаются дипфейки, фишинговые ссылки и квишинг. Квишинг — разновидность фишинга, при которой для перехода на мошеннический ресурс используется QR-код. Поддельные коды могут размещать на объявлениях, остановках и других объектах в общественных местах. После сканирования человек попадает на фишинговую страницу, где его могут попросить ввести данные банковской карты, логин, пароль или другую конфиденциальную информацию.
Еще один распространенный прием — сообщения со ссылками под предлогом подтверждения бронирования, покупки тура, получения скидки или возврата денег. Мошенники также могут распространять поддельные приложения, которые внешне напоминают программы известных компаний.
Как защититься от кибермошенников
Главное правило — не принимать финансовые решения под давлением и не переходить по ссылкам из подозрительных сообщений. Даже если письмо или сообщение выглядит так, будто его отправили банк, авиакомпания, отель или другой знакомый сервис, безопаснее самостоятельно открыть официальное приложение или набрать адрес сайта.
Не стоит бездумно сканировать QR-коды в общественных местах. Перед вводом платежных или персональных данных необходимо проверить, на какой сайт ведет код. Для важных аккаунтов лучше использовать разные пароли и включить двухфакторную аутентификацию. Менеджер паролей поможет создавать и хранить сложные комбинации.
При бронировании отелей, покупке билетов и других товаров или услуг внимательно проверяйте адрес сайта. Поддельный домен может отличаться от настоящего всего одной буквой или символом. При этом само по себе наличие HTTPS не гарантирует, что сайт принадлежит настоящей компании.
Не переводите деньги на карту физического лица только потому, что «менеджер» обещает скидку за прямую оплату. Если речь идет о бронировании жилья или поездки, информацию лучше дополнительно подтвердить через официальные контакты компании.
И главное: никому не сообщайте коды из СМС и push-уведомлений, пароли, ПИН-коды и другие данные для доступа к банковским сервисам. Если родственник или знакомый неожиданно просит срочно перевести деньги, особенно голосовым сообщением или по видеосвязи, свяжитесь с ним другим привычным способом. Дипфейки делают голос и изображение все более убедительными, поэтому знакомое лицо или голос уже не могут служить достаточным подтверждением личности.